В настоящее время в Латвии, когда из-за ограничений, связанных с Covid-19, большинство товаров и услуг можно приобрести только через интернет, наблюдается чрезвычайно стремительный рост электронной коммерции. Согласно данным Центрального статистического управления, ещё в прошлом году товары или услуги через интернет продавали лишь 15,5% предприятий. В этом году под влиянием пандемии их количество могло как минимум удвоиться. Компании активно открывают свои интернет-магазины, видя в сложившейся ситуации возможности для роста, однако для некоторых предприятий это также вопрос выживания. Но в ситуации, когда появляется множество новых интернет-магазинов и люди активно совершают покупки в интернете, активизируются киберпреступники, которые пытаются воспользоваться уязвимостями безопасности интернет-магазинов и невнимательностью покупателей. По оценкам, во время пандемии киберугрозы, связанные с попытками проникновения в сети компаний или рассылкой электронных писем с заражёнными вложениями, увеличиваются на целых 30%.
ИТ-инженер компании “ESET”, занимающейся разработкой программного обеспечения для обеспечения безопасности, Карлис Бергманис делится пятью советами о том, как владельцам защитить свои интернет-магазины, а жителям не стать жертвами киберпреступников.
1. Знайте основные киберугрозы
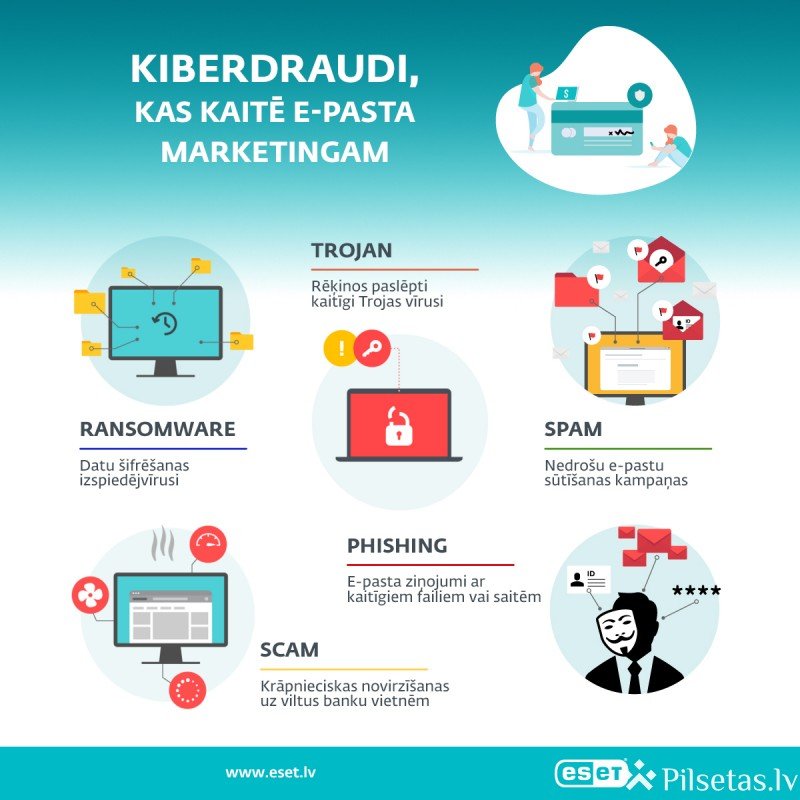
С приближением главных праздников года фишинг является одним из наиболее распространённых методов киберпреступников. Фишинг означает кражу или выманивание идентификационных и персональных данных пользователя, то есть данных банковского счёта, номера кредитной карты, пароля и другой информации с целью получения дохода. Киберпреступники рассылают фишинговые электронные письма сотрудникам, которые администрируют электронную почту интернет-магазина, однако получить их может любой пользователь электронной почты. Обычно такие письма призывают как можно скорее открыть счета за товары, находящиеся во вложении. Такие письма следует внимательно прочитать, а вложения открывать только в том случае, если нет подозрительных признаков. В противном случае существует риск заразить компьютер как вредоносной программой для добычи криптовалюты, так и так называемым троянским конём, который ожидает команд с серверов злоумышленников. «В настоящее время наиболее опасны программы-вымогатели, которые шифруют данные и требуют выкуп за их разблокировку. Если шифруется, например, база данных клиентов, интернет-магазин или другие данные компании, а резервные копии недоступны, большинство предприятий обанкротится в течение ближайших шести месяцев после атаки», — говорит К. Бергманис.
2. Заботьтесь о защите данных
Приоритетом компаний являются продажи, однако для успешной долгосрочной деятельности необходимо уделять внимание и защите данных. Своевременное внедрение решений позволяет избежать ужасных последствий киберпреступлений, например утраты банковских паролей покупателей, шифрования данных или даже «взлома» платформы интернет-магазина. Чтобы этого избежать, и администраторам интернет-магазинов, и покупателям необходимо использовать антивирусную программу, способную фильтровать электронную почту и останавливать вредоносные программы, тем самым защищая компьютер и электронную почту от опасных вирусов, фишинга и спама. «Интернет-магазинам, позволяющим пользоваться услугами интернет-банка, необходимо уделять повышенное внимание защите торговой платформы. Покупатели, оплачивающие услуги и товары через интернет, также должны учитывать, что одной базовой осторожности будет недостаточно. Методы киберпреступников стали гораздо более “изощрёнными”, поэтому зачастую обнаружить кибератаки и небезопасные сайты сможет только антивирусная программа», — говорит ИТ-инженер “ESET”.
3. Распознавайте поддельные счета и банковские реквизиты
Ещё один инструмент, используемый киберпреступниками, — распространение поддельных счетов или банковских реквизитов. В большинстве случаев это касается людей и компаний, которые ищут в интернете самые дешёвые предложения. Владельцы таких интернет-магазинов часто не принимают необходимых мер предосторожности для поддержания своей системы. Киберпреступникам сравнительно легко проникнуть на сервер электронной почты интернет-магазина и в саму электронную почту, что позволяет им отслеживать переписку между компанией и клиентом. Непосредственно перед оплатой киберпреступники могут отправить письмо с другого, очень похожего электронного адреса с просьбой перевести необходимую сумму за товары или услуги на совершенно другой банковский счёт. «Совет — всегда проверять, указан ли в счёте, присланном по электронной почте, тот же банковский счёт, который указан на сайте интернет-магазина. Если возникают сомнения, безопаснее позвонить в компанию, предоставляющую товары или услуги, и уточнить номер банковского счёта. Так вы убедитесь, что полученное письмо со счётом не является ловушкой, отправленной мошенниками», — советует К. Бергманис.
4. Убедитесь в надёжности магазина
Если вы хотите найти в интернете новый магазин, предлагающий необходимые вашему предприятию товары или сырьё по привлекательной цене, рекомендуется проверить его надёжность. Так же следует поступать и жителям, которые впервые совершают покупку в каком-либо интернет-магазине. Самый простой способ убедиться в надёжности интернет-магазина — посмотреть отзывы о нём на платформах salidzini.lv или sudzibas.lv. Полученные результаты позволят узнать, например, есть ли люди, которые пытались приобрести товары в этом магазине, но в итоге их не получили. Ещё один способ — проверить, использует ли сайт защищённый сертификат HTTPS, который шифрует сеансы между сервером и клиентом. Если перед доступом к странице сайта в веб-браузере появляются такие сообщения, как «Ваше соединение не является приватным», «Сертификат не заслуживает доверия» и т. п., следует избегать посещения такой страницы, а особенно покупки товаров на ней. При заказе товаров в недостаточно защищённых интернет-магазинах велика вероятность их не получить. Кроме того, во время покупки злоумышленники могут завладеть данными платёжной карты.
5. Сообщайте об обнаруженных угрозах
Интернет-магазины, которым стало известно о киберугрозах для клиентов, например о фишинге или вредоносных электронных письмах, отправленных клиентам от имени компании, должны немедленно проинформировать клиентов и призвать их не открывать эти письма. Если такое письмо уже открыто, можно порекомендовать клиентам проверить компьютер на наличие вредоносных угроз с помощью бесплатных инструментов, например сканера “ESET Online”. «Чтобы избежать подобных ситуаций, мы всегда рекомендуем компаниям, управляющим интернет-магазинами, выяснять, может ли их поставщик услуг электронной почты обеспечить дополнительную защиту корпоративных почтовых ящиков. В свою очередь, жители, получая подозрительные электронные письма, независимо от предполагаемого отправителя должны помнить, что нельзя открывать их вложения, и сообщать о таких письмах соответствующей компании», — говорит ИТ-инженер “ESET”.
Источник:
eset.com